Nos últimos dias, pode ter encontrado um estudo a mostrar que alguns smartphones Android saem da caixa já infetados com malware. Inicialmente, isto não tinha nada a ver com os fabricantes ou as lojas que revendem os dispositivos, mas ainda pode ser arriscado para os utilizadores.
A empresa de segurança digital, Check Point, lançou os resultados de um estudo em que 38 dispositivos, de dois clientes diferentes, foram encontrados infetados com malware. Em ambos os casos, o malware foi instalado no dispositivo em algum ponto desconhecido da cadeia de abastecimento. Em outras palavras, algum funcionário mal-intencionado instalou software malicioso nestes smartphones no tempo entre serem fabricados na fábrica e serem lançados para venda.
Seguindo esta lógica, o malware em questão não fazia parte da ROM oficial fornecida pelo vendedor. Em seis casos, o vírus foi instalado com privilégios de administrador (acesso ROOT). Como resultado, o proprietário do dispositivo não conseguiria remover o vírus apenas restaurando as configurações de fábrica, o famoso reset. Para se livrar do vírus, teriam de fazer um flash da ROM oficial do dispositivo. Em outras palavras, reinstalar o software oficial do fabricante.
Segundo a equipa de investigação, as ameaças foram encontradas em smartphones produzidos por duas grandes empresas que, infelizmente, não foram identificadas no estudo da CheckPoint. O artigo afirma que uma era uma "grande empresa de telecomunicações" e a outra uma "empresa multinacional de tecnologia".
A maioria do malware continha adware (ex: malware Loki) e ladrões de informação. Ransomware, que encripta todos os ficheiros num dispositivo e depois exige um resgate em troca da sua desencriptação, foi descoberto num caso. Este último é claramente o pior possível de encontrar, pois poderia ser usado para extorquir dinheiro de utilizadores de smartphones alvo.
| Adware | Ransomware |
|---|---|
| AD= "publicidade" e ware= "software", é qualquer tipo de programa executado automaticamente que mostra um grande número de anúncios sem permissão do utilizador. | Um tipo de malware que restringe o acesso ao sistema infetado e cobra um resgate para restabelecer esse acesso. |
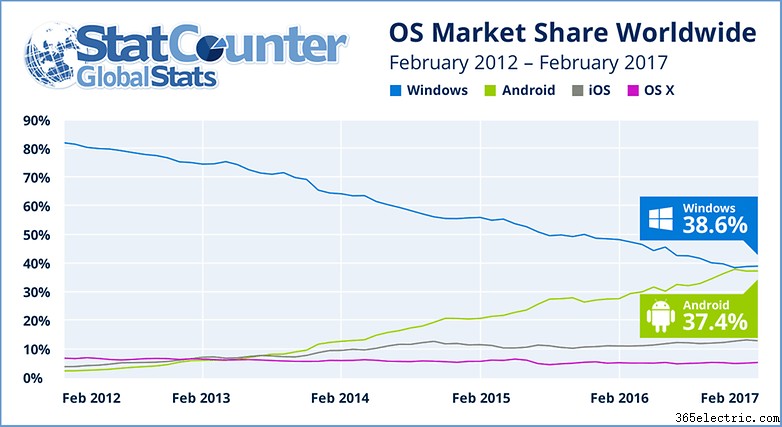
Como a plataforma de sistema móvel mais usada no mundo, o Android é um alvo óbvio para crimes digitais. Para dar uma melhor ideia, segundo o StatCounter, um site que monitoriza tráfego web global para recolher estatísticas de uso de navegadores e sistemas operativos, a Google está à beira de ultrapassar o Windows como tendo a maior percentagem de dispositivos conectados. O relatório mais recente da empresa mostrou que 37,4% de todos os dispositivos online usavam Android contra 38,6% usando Windows.
Além disso, o número de dispositivos a executar o sistema operativo da Google é enorme e muito maior que dispositivos a correr na plataforma iOS da Apple.
Além disso, a estrutura de análise de aplicações alojadas na Google Play Store abriu-a a alguns dos desenvolvedores mais inescrupulosos a operar hoje, pois o seu processo de seleção liderado por computador permite que aplicações maliciosas sejam carregadas na loja.
O facto de versões mais antigas do Android ainda estarem atualmente em uso apenas aumenta a vulnerabilidade do sistema. A Google oferece atualizações mensais que contêm patches de segurança, mas apenas para dispositivos a executar Android 4.4 e superior:
"Quando uma vulnerabilidade de segurança de severidade moderada ou superior no AOSP é corrigida, notificaremos os parceiros Android sobre os detalhes do problema e forneceremos patches para um mínimo das três versões Android mais recentes. A equipa de segurança Android atualmente fornece patches para versões Android 4.4 (KitKat), 5.0 (Lollipop), 5.1 (Lollipop MR1) e 6.0 (Marshmallow). Esta lista de versões com suporte de backport muda com cada novo lançamento Android", Google.
Não me interprete mal aqui, o Android ainda é um sistema operativo muito seguro. Como é um projeto de código aberto, muitos desenvolvedores fazem continuamente manutenção do sistema. No entanto, o facto de ser tão popular e ter uma fragmentação absurda torna-o vulnerável a ataques.
Apesar de não ter os nomes das duas grandes empresas citadas no relatório, ainda podemos referir-nos à lista de dispositivos infetados que foram lançados no mercado.
No entanto, é muito importante notar que, além dos dispositivos abaixo, isto não significa necessariamente que todos os dispositivos produzidos pelas marcas listadas abaixo sairão da fábrica com a sua segurança já comprometida. Segundo a CheckPoint, alguns modelos foram adulterados depois de já terem saído da fábrica.
O estranho é que, três dias após o estudo ser publicado, dispositivos Google Nexus foram removidos da lista sem qualquer explicação adicional. Foram os dispositivos removidos devido a um erro na análise primária? Foram retirados porque a Google pediu? Apesar dos meus melhores esforços, não consegui confirmar nada com a Equipa de Desenvolvimento de Investigação da CheckPoint.
As descobertas deste estudo levantam várias preocupações sobre a segurança de dispositivos móveis, mas espionagem e uso de tecnologia para roubar dados com o objetivo de extorsão são preocupações-chave além do mercado de smartphones.
Recentemente, o Wikileaks publicou a sua "Maior fuga de sempre de documentos secretos da CIA". Segundo o grupo, os 8.761 documentos do "Vault 7" contêm "várias centenas de milhões de linhas de código" e demonstram como a agência consegue espiar qualquer smartphone a executar Android, iOS ou Windows.
Em outras palavras, agentes da CIA estão a introduzir vírus que, apenas como exemplo, podem dar-lhes acesso ao microfone de um smartphone, mesmo quando não está ligado. Isso permite que hackers da agência acedam a milhões de conversas em todo o mundo.
No fim, desde que tenha o conhecimento e acesso necessários, é possível intercetar a distribuição de um dispositivo e manipular o sistema para que uma agência governamental ou gangue criminosa possa ter controlo total. Isto aconteceu no passado quando o fabricante chinês Xiaomi foi acusado de enviar dados de utilizadores dos seus smartphones para a China.
Na altura, o Redmi Note tentava continuamente conectar-se a um endereço IP em Pequim. Aqui o dispositivo tentava conectar-se mesmo quando o serviço cloud tinha sido desativado. Pior que isto, o problema persistiu mesmo após os utilizadores instalarem a versão oficial mais recente do Android. A Xiaomi negou qualquer envolvimento no caso.
Algum tempo depois, investigadores da G Data, uma empresa alemã de cibersegurança, descobriram que o smartphone chinês Generic Star N9500 continha o mesmo erro. O malware, UUpay.D, tinha sido pré-instalado nestes dispositivos. Estava a roubar dados e enviá-los para um endereço IP chinês.
Como foi o caso com o smartphone Xiaomi, o programa de malware não podia ser removido com o reset de fábrica. Esta falha de segurança do N9500 permitiria a qualquer pessoa ouvir chamadas telefónicas, aceder a emails e mensagens de texto, bem como controlar remotamente o microfone e câmara do telefone. Quaisquer semelhanças com o Vault 7 do Wikileaks não são mera coincidência.
Obviamente, a primeira reação da maioria das pessoas quando ouvem este tipo de notícias é perguntarem a si mesmas: o meu dispositivo está infetado? Tenha em mente, porém, que mesmo que o seu dispositivo esteja listado, não significa necessariamente que a sua segurança tenha sido comprometida.
Consegui contactar Oren Koriat, um membro da Equipa de Desenvolvimento de Investigação da CheckPoint, mas não consegui obter mais informações sobre os detalhes do estudo antes deste artigo ser publicado. No entanto, a CheckPoint forneceu algumas dicas no seu site para os utilizadores seguirem:
Se comprou um dispositivo infetado, pode não ter notado que continha malware. Nikos Chrysaidos, Chefe de Inteligência de Ameaças Móveis e Segurança na Avast, recomenda que instale uma aplicação antivírus para determinar se o seu smartphone contém malware pré-instalado:
"O antivírus é a principal e, em alguns casos, a única forma de saber se o seu smartphone está infetado com malware. Em muitos casos, como este, o malware está escondido e corre em segundo plano, o que significa que o proprietário do telefone não verá o ícone do malware na lista de aplicações em execução no seu telefone. Isto, naturalmente, é feito para que o malware possa recolher informação pessoal e permanecer no dispositivo pelo maior tempo possível sem ser detetado."
Até que o contrário seja provado - não, os smartphones não podem sair da fábrica infetados. Como a CheckPoint destacou, também existe a possibilidade de que, em algum ponto entre a produção e o lançamento, malware possa ser instalado num dispositivo por terceiros.
Precisa de se preocupar com isto? Talvez. Se comprou o seu dispositivo de uma fonte não confiável, então sim.
Existe alguma forma de verificar se o seu dispositivo está infetado? Sim. Se está preocupado ou desconfiado sobre se o software do seu smartphone é legítimo ou não, instale um antivírus.
Precisa de ter um antivírus instalado no seu smartphone para estar seguro? Não necessariamente. Se não usa fontes não confiáveis para baixar aplicações, não clica em pop-ups que prometem grandes descontos ou correntes em aplicações de mensagens, estará seguro com Android.
Está preocupado com as descobertas do estudo da CheckPoint? Vai instalar um antivírus num futuro próximo? Deixe-nos saber nos comentários abaixo.
Tecnologia Eletrônica © [www.351231.com]
